


免备案CDN推荐:6款主流CDN性能、安全与适用场景对比
在网站架构设计与部署的日常工作中,我们经常收到类似的技术咨询:“业务还没拿到 ICP 备案,可以直接用国内节点加速吗?”“为什么用了香港的免备案 CDN,晚高峰访问还是卡顿?”
在网站架构设计与部署的日常工作中,我们经常收到类似的技术咨询:“业务还没拿到 ICP 备案,可以直接用国内节点加速吗?”“为什么用了香港的免备案 CDN,晚高峰访问还是卡顿?”
在 CDN 领域,“免备案”从来不是一个技术协议,而是一套基于节点物理分布与网络监管政策的架构方案。
很多企业在业务出海、临时项目上线或跨境 SaaS 部署时,往往因为对网络线路、回源逻辑和安全防护的认知偏差,导致选型踩坑。本文将从资深网络安全架构师的角度,系统性拆解免备案 CDN 的底层逻辑、线路实测指标、高防架构以及厂商选型策略。
一、什么是免备案CDN?
从技术架构上看,免备案 CDN 和普通 CDN 没有什么神秘的区别,本质仍然是把内容缓存到离用户更近的边缘节点。区别主要在于:CDN 节点部署在哪里。
一个已经完成 ICP 备案、主要面向中国大陆用户的网站,可以使用大陆 CDN 节点:
中国大陆用户
↓
北京 / 上海 / 广州 CDN
↓
中国大陆源站
而一个尚未备案、源站部署在海外的网站,通常采用的是:
中国大陆及海外用户
↓
DNS
↓
香港 / 东京 / 新加坡 CDN
↓
缓存 / WAF / DDoS清洗
↓
香港 / 新加坡 / 美国源站
用户看到的依然是自己的域名,网站也依然通过 CDN 访问,只不过提供服务的边缘节点位于中国大陆境外。
腾讯云目前对此给出的规则就很直观:
中国境内加速:域名需要备案;
全球加速:域名需要备案;
中国境外加速:域名可以不备案。
这也是理解“免备案 CDN”最简单的方法。
免备案不等于没有合规要求
这一点同样需要强调。不需要通过大陆 CDN 节点,并不意味着网站内容、业务类型、域名和服务器就没有任何合规要求。尤其涉及金融、支付、医疗、新闻出版、游戏运营、用户数据等业务时,还可能涉及其他许可、数据保护或行业监管要求。所以更准确的说法应该是:
免备案 CDN 解决的是特定 CDN 接入区域下的 ICP 备案门槛问题,而不是免除网站经营者需要承担的其他合规责任。
如果项目本身涉及复杂的境内经营活动,最好还是根据主体、服务器所在地和实际业务模式单独确认合规要求。
二、免备案CDN和普通大陆CDN有什么区别?
从用户的角度看,两者都是输入一个网址,然后打开网站。但从网络路径来看,差别非常明显:
对比项目 | 中国大陆CDN | 免备案境外CDN |
|---|---|---|
ICP备案 | 通常需要 | 境外加速通常不要求 |
主要节点 | 北京、上海、广州等 | 香港、新加坡、东京、欧美等 |
大陆访问延迟 | 通常较低 | 取决于线路质量 |
海外访问 | 视全球节点覆盖而定 | 通常更灵活 |
适合业务 | 国内网站、国内电商、国内内容平台 | 外贸、跨境电商、SaaS、游戏、海外业务 |
上线速度 | 需要考虑备案周期 | 通常可以更快接入 |
最大变量 | 节点覆盖 | 跨境线路质量 |
高防能力 | 看服务商 | 同样需要看服务商 |
真正的差别,并不是控制台里少了一个备案验证步骤。而是整个网络路径发生了变化。如果用户在上海,而 CDN 节点也在上海,请求可能几十毫秒甚至更低就能完成。但如果边缘节点在香港、新加坡甚至美国,请求就要跨越不同运营商和国际出口。所以做免备案 CDN 项目时,有一句话我一直比较认同:节点离得近,只是第一步;线路走得好,才真正决定速度。
三、哪些网站更适合使用免备案CDN?
并不是所有网站都应该为了省备案流程去选择境外 CDN。如果业务 90% 以上的访问者都在中国大陆,而且公司长期经营、主体条件也符合备案要求,我通常还是建议正常完成备案,然后使用大陆 CDN。真正适合免备案 CDN 的,主要是下面几类业务。
1. 外贸独立站
这是最典型的场景。
例如一个 WooCommerce 独立站,用户主要来自:
美国
加拿大
英国
德国
澳大利亚
东南亚
服务器也部署在新加坡或者美国。这种情况下,把网站整体迁到大陆,仅仅为了获得大陆 CDN 节点,并没有太大意义。更合理的做法是直接构建全球 CDN:
欧洲用户 → 欧洲节点
美国用户 → 北美节点
东南亚用户 → 新加坡节点
中国用户 → 香港 / 东京等亚洲节点
既不改变原来的海外业务架构,也能改善不同地区的访问速度。
2. 跨境电商
跨境电商比普通企业官网更依赖 CDN。原因很简单:一个商品详情页可能同时包含几十张图片、JS、CSS、字体、视频、第三方营销脚本以及支付组件。如果这些资源全部直接从美国源站回源,中国香港、新加坡甚至欧洲的访问体验都会受到影响。
CDN 可以把:
商品图片
CSS
JS
字体
视频封面
下载文件
提前分发到边缘。动态部分,例如:
/login
/cart
/checkout
/api/products
/api/order
则通过动态路由或者智能回源处理。因此跨境电商更应该关注的不是“有没有 CDN”,而是静态缓存和动态请求有没有分开设计。
3. 海外SaaS和API平台
SaaS 项目也是免备案 CDN 的常见用户。特别是很多创业团队第一版架构就是:
Cloudflare / CDN
↓
AWS / GCP / Azure
↓
Node.js / Java / Python API
↓
Database
真正影响用户体验的不只有图片加载速度,还有 API TTFB。
比如一个中国大陆用户访问新加坡 API:
用户
↓
跨境公网
↓
新加坡源站
网络稍微出现抖动,登录、搜索、后台操作都会明显变慢。如果增加优质亚洲 CDN 或动态加速层:
用户
↓
香港边缘
↓
优化后的骨干链路
↓
新加坡源站
动态接口的稳定性往往比裸连公网更好。
4. 游戏和实时互动业务
游戏项目不能只拿普通网站 CDN 的标准去选。网页加载慢 300ms,用户可能只是觉得页面有点迟钝。游戏延迟突然增加 300ms,玩家可能直接开骂。
这类业务要考虑:
TCP
UDP
WebSocket
长连接
登录接口
支付接口
匹配服务
游戏更新包
DDoS
CC攻击
因此它需要的往往已经不是传统意义上的静态 CDN,而是带有四层转发、动态加速和 DDoS 清洗能力的高防 CDN 或 SCDN。
5. MVP、测试项目与短周期业务
还有一类项目没有那么复杂。比如团队正在验证一个新产品,业务能不能跑起来都还没有确定。
这时候如果:
买服务器;
准备备案材料;
调整主体;
等待审核;
再上线;
时间成本可能比开发产品还高。使用海外服务器配合境外 CDN,可以先把 MVP 跑起来。等业务真正验证完成,再决定是否针对中国大陆市场做独立部署和备案。这是很正常的架构演进,而不是所有项目第一天就必须做成最终形态。
四、免备案CDN有哪些线路?
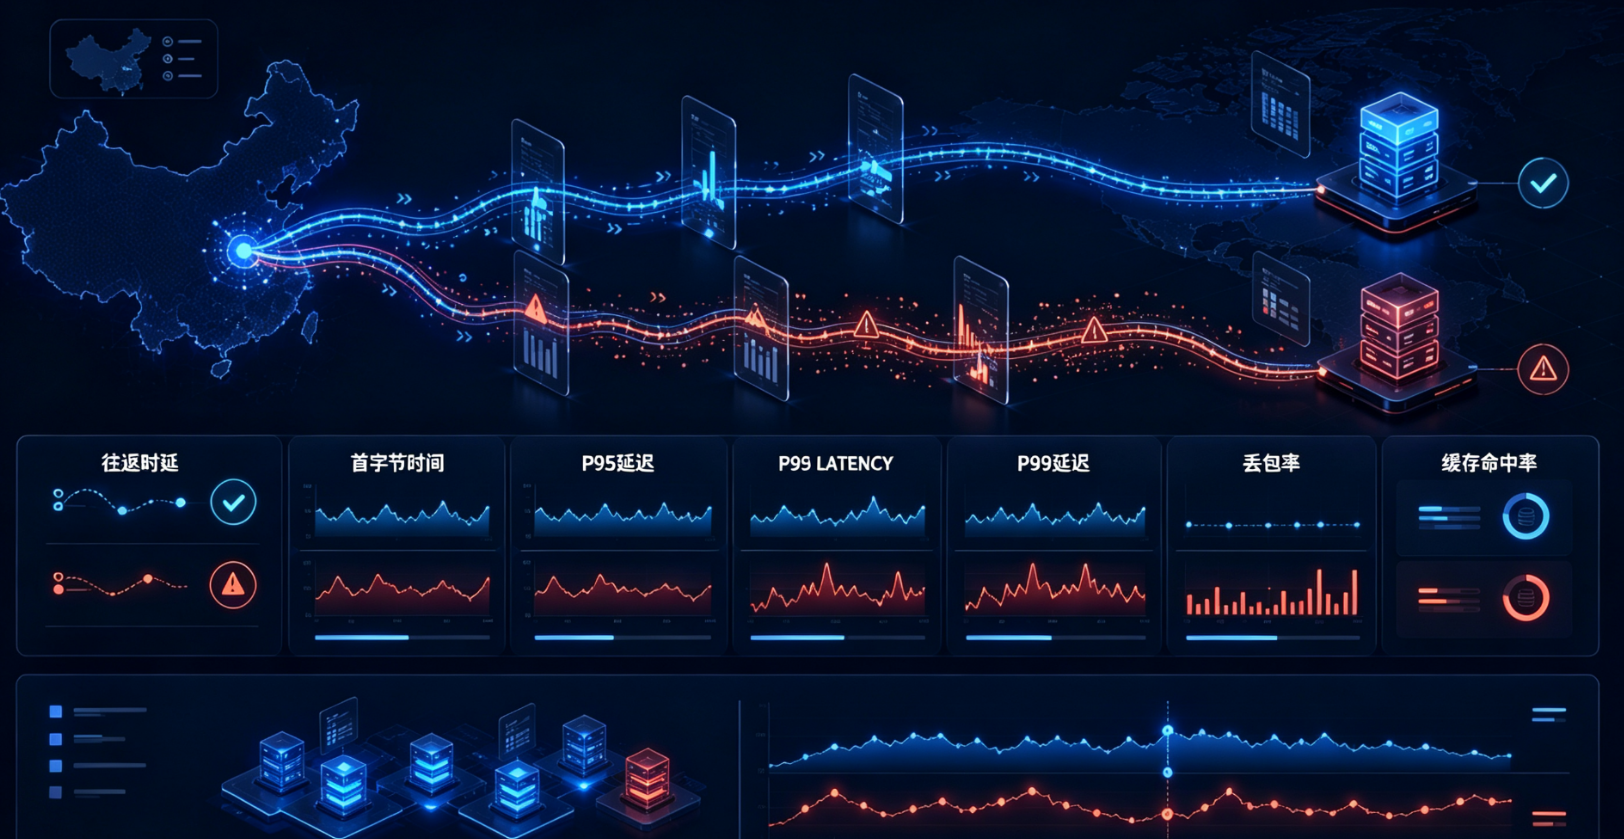
很多第一次选免备案 CDN 的朋友容易盯着两个东西看:节点数量和价格。这两个指标当然重要,但如果你的用户里面有相当一部分来自中国大陆,它们甚至都不是第一优先级。我做这类项目时最先看的往往是:大陆到香港、日本、新加坡节点到底怎么走。同样一个香港机房,两家服务商的实际体验可能完全不是一回事。原因就在于网络线路。
普通国际BGP
价格便宜,但晚高峰容易出问题:丢包、绕路、RTT剧烈波动、TCP重传率飙升。有些号称“香港节点”的服务商,路由实际上绕道美国,晚高峰延迟能飙到200ms以上。
香港优质线路
这才是关键。重点讲三条:
CN2 GIA(中国电信) :全程走CN2优质路径,高峰期延迟与丢包极低,上海到香港稳定在35-55ms。华南地区甚至能到10-30ms。
中国联通9929(CU VIP) :联通精品线路,负载低,日本方向尤其稳定。
移动CMI :移动用户超低延迟,40-50ms,丢包率极低。
智能路由
好的CDN会根据用户所属运营商(电信/联通/移动)、地理位置、当前网络状态,动态选择最优边缘节点。这不是所有厂商都做得到的事情。
五、香港、日本、新加坡,哪个最适合免备案CDN?
如果你的用户里面有中国大陆访问者,最常见的三个区域基本就是:香港、东京、新加坡。但没有哪个区域可以适合所有项目:
1. 香港:大陆用户较多时优先考虑
如果一个网站同时面向:中国大陆、香港、东南亚、海外华人,我一般会先测试香港。因为香港地理距离近,而且优质线路选择比较丰富。
理想情况下:
大陆用户
↓
香港CDN
↓
香港 / 新加坡源站
整个链路不会太长。特别适合:外贸网站;跨境电商;棋牌游戏;API;SaaS;Web3;海外中文站等等。
但香港有一个特别容易踩的坑:
“有香港节点”和“香港节点大陆访问质量好”完全是两回事。
普通国际 BGP 香港节点和做过中国大陆线路优化的香港节点,晚高峰表现可能差很多。
2. 东京:日韩业务和东北亚业务值得考虑
东京节点比较适合:日本业务;日韩用户;游戏;SaaS;亚太 API。一些北方地区访问东京的实际线路甚至可能比新加坡更稳定。
如果业务用户分布是:中国、日本、韩国、美国西海岸。香港 + 东京双节点通常比单一新加坡节点更合理。
3. 新加坡:东南亚业务首选之一
如果业务主要服务:新加坡、马来西亚、印尼、泰国、菲律宾、越南等,新加坡依然是很重要的区域中心。
很多 AWS、Google Cloud、Azure 以及其他云服务也在新加坡部署了成熟基础设施。
所以非常常见的一种架构是:
亚洲用户
↓
CDN
↓
新加坡源站
对于真正的东南亚业务,这种结构非常自然。但如果你的用户 70% 都来自中国大陆,就不要因为“新加坡也是亚洲”直接认为延迟一定很低。
网络世界里:地图距离不等于网络距离。还是要实际测试。
四种典型业务怎么选?
用户分布 | 建议优先测试 |
|---|---|
中国大陆用户较多 | 香港 |
中国 + 日本 + 韩国 | 香港 + 东京 |
东南亚用户为主 | 新加坡 |
全球用户 | 全球Anycast / 多区域CDN |
中国大陆 + 全球混合 | 香港 + 亚太 + 欧美多区域 |
游戏/金融/API | 优质线路 + 动态加速 + 高防 |
这里的关键词是:测试。不要看到一张网络地图上节点很多,就默认用户一定会被调度到最好的线路。
六、2026年选免备案CDN的8个关键指标
选商业级的免备案 CDN,个人博客那种“谁便宜用谁、随便 Ping 一下延迟”的套路就彻底失效了。很多看起来很漂亮的“平均延迟”,实际跑起来一塌糊涂。真正在项目里管用的,是下面这 8 个维度:
1. 三网晚高峰的真实线路
面向国内访问时,只测单一网络或者只在白天测,几乎等于白测。 必须要分开拉出电信、联通、移动三条线,甚至覆盖北上广深以及成都、杭州这些节点。最关键的是一定要盯紧晚上 20:00 到 23:00 这个时间段——这是国际出口拥堵的高峰期,很多号称“优化线路”的边缘节点,一到这个时候就会露出原形。
2. 别把 Ping(RTT)当成网页速度
RTT 只能反应物理链路有多远,跟网页实际打开速度是两码事。 Ping 出来 40ms,不代表用户 40ms 就能看到网页。数据包从发送到网页渲染,中间还要经历 TCP 握手、TLS 密钥交换、WAF 规则过滤、边缘缓存判断,一旦没命中还要跨海回源。只靠 Ping 值选 CDN,十有八九会踩坑。
3. 看首字节时间(TTFB)
比起单纯的 Ping,TTFB(首字节响应时间)能把 DNS、网络握手、节点计算和回源延迟全部包裹进来,更能直观反映真实体验。 建议测试时直接拆成三个场景去拉数据:
缓存命中(Cache HIT):看节点本身的处理速度;
缓存穿透(Cache MISS):看节点回源链路优化得怎么样;
动态接口(Dynamic API):看纯计算和数据交互时的表现。
4. 彻底抛弃“平均数”,只看 P95 和 P99
平均值是 CDN 测评里最容易抹平问题的指标。 100 次请求里,如果有 90 次是 40ms,但有 10 次因为抖动卡到了 800ms,平均算下来可能只有 100ms 出头,看着不错,但那 10% 的真实用户体验其实已经崩溃了(可能直接放弃付款或关掉页面)。 商业项目必须盯紧 P95(95% 用户的响应时间)和 P99(99% 用户的响应时间),只有这两个指标平稳,才说明网络表现足够健康。
5. 丢包率与 TCP 重传
很多时候客户端提示接口超时、页面加载卡在一半或者 WebSocket 频繁断连,并不是你后端服务器性能不够,而是跨境网络层在频繁丢包和 TCP 重传。 这时候跑一趟 MTR 追踪,看看晚高峰时段节点在边界路由上的丢包和抖动情况,远比看节点宣传页管用。
6. 缓存命中率与控制颗粒度
CDN 接上去如果不做细化配置,很多时候就是加了一层“没有意义的代理”。 如果图片、JS、CSS 甚至字体文件每次都穿透回源,源站依然会被挤爆。真正管用的 CDN,必须能让你灵活配置 Cache-Control、TTL、Query String 忽略规则、Cookie 隔离以及自定义 Cache Key。把静态资源的缓存命中率拉上去,性能往往能提升一大截。
7. 动态 API 加速与协议支持
现在的网站很少有纯静态的,真正承载业务核心和消耗资源的是/login、/cart、/checkout、/api这种动态请求。 选型时要确认节点对 HTTP/2、HTTP/3 (QUIC) 的支持深度,是否具备动态路由优化能力,以及对 WebSocket 长连接的维持是否稳定。
8. 安全防护别听套话,问具体细节
商业项目不能等被打瘫了才去翻安全文档。厂商推销时喊“无限防御”听听就好,关键要直接问几个硬指标:
L3/L4 的清洗带宽到底是多少?
面对 HTTP Flood 和针对特定 API 路径的 CC 攻击,是用什么逻辑识别的?
有没有具体的 Bot 行为分析和动态限速策略?
被大流量打穿阈值后,是直接打入黑洞封禁域名,还是转入清洗房平滑过渡?超出套餐部分的流量怎么收费?
遇到突发大流量攻击时,有没有 7×24 小时的技术值班支撑?
把这 8 点一一落实,选出来的免备案 CDN 才真正能在生产环境中跑得稳、扛得住。
七、免备案CDN应该怎么做实测?
别只看厂商宣传的“节点数量”和“带宽Tbps”,那些是营销语言。真正影响用户体验的是下面这些指标。
网络性能
RTT(往返延迟) :边缘节点到终端用户的毫秒数
TTFB(首字节时间) :从请求到收到第一个字节的时间,反映缓存与源站响应效率
TCP建连耗时
TLS 1.3握手耗时
TCP重传率
丢包率
P95/P99延迟
Web性能
LCP(最大内容绘制)
FCP(首次内容绘制)
INP(交互响应)
Cache HIT / MISS
动态业务
/login、/api、/payment等动态接口响应
WebSocket连接稳定性
安全能力
SYN Flood、UDP Flood、HTTP Flood防御
CC攻击识别与拦截
Bot管理
API高频请求限流
对免备案CDN来说,平均RTT并不能说明全部问题。真正值得关注的是晚高峰20:00–23:00的P95延迟、丢包率和TCP重传。白天测出来40ms,晚上跳到200ms,这种服务你敢用吗?
八、2026年几款值得关注的免备案CDN方案
以下基于2026年上半年实测数据与行业公开信息整理。
1. YewSafe
定位: 中国大陆访问 + 亚太 + 高防
YewSafe 属于典型的安全 CDN架构 思路。它把 CDN 加速、多线 BGP 线路、DDoS 自动清洗、WAF 防火墙和 Bot 行为识别融为一体。其优势在于将 L3/L4 流量清洗与 L7 应用层防护直接下沉到边缘节点,能够有效在边缘侧拦下针对 API 和登录接口的 CC 攻击,避免后端源站数据库被冲垮。对于暂时无法备案但对线路质量和抗攻击能力要求极高的项目,这类方案的综合针对性很强。
如果业务虽然无法或暂时不准备进行ICP备案,但中国大陆仍然占有相当比例的访问流量,那么普通欧美CDN往往不是最优选择。这种场景更看重香港、新加坡等亚太节点的线路质量以及DDoS/CC防御能力。
YewSafe的核心特点:
香港节点走CN2 GIA优化线路,实测三网延迟35-57ms
总防御峰值15Tbps,Anycast架构在全球范围内分散攻击流量
误杀率仅0.02%,对误拦截零容忍的业务非常友好
默认开启TLS 1.3和ECH(加密Client Hello),TLS握手阶段的域名信息也加密
支持WAF、CC防护、Bot管理、API加速、WebSocket
yewsafe属于“免备案+大陆访问+高防”三位一体,适合需要兼顾速度和安全的生产环境。起步门槛比一些竞品高,但如果你希望省心,这个投入是值得的。
适用场景: 大陆及亚太用户占比较高、带有 API/WebSocket 交互、且长期遭受 DDoS、CC 攻击或恶意 Bot 刷接口的业务(如跨国金融、游戏、SaaS、Web3 及高竞争外贸行业)。
2. Cloudflare
定位: 全球网站、SaaS、开发者、中小网站
优势:
全球310+数据中心
免费层无限流量、基础DDoS、免费SSL
Workers边缘计算、Pages托管、Zero Trust生态
问题: 对中国大陆访问完全没有优化。晚高峰从东京/香港普通节点到北上广的延迟在187-218ms之间。免费版CC清洗率约85%,误杀率2.1%。免费层国内平均加载时间4.8秒。
Cloudflare全球用户分布均匀、主要市场在海外的项目够用;大陆用户为主的话,用它做主力加速会比较吃力。
3. 腾讯云 CDN海外版
适用场景: 原本业务就已经部署在腾讯云生态内、主要面向海外用户或下载类、音视频类的普通跨境项目。
核心特点: 在控制台中把加速区域选为“中国境外”,即可免去 ICP 备案要求。其接口与国内版 CDN 保持一致,运维上手成本极低。不过由于其境外节点调度依然遵循境外网络路由,对于大陆回源的优化程度需要结合具体的境外节点套餐来评估。
4. Amazon CloudFront
适用场景: 源站部署在 AWS(如 EC2、S3、ALB),面向全球用户的应用及 API 服务。
核心特点: 在全球拥有一流的 POP 节点基础设施,与 AWS Shield、AWS WAF 联动极为顺畅。其 Origin Shield(源站防护屏障)功能能够有效对多区域回源进行收拢和缓存,大幅降低源站压力。但对于希望单纯优化“中国大陆直连访问”的特定场景,仍需搭配专门的路由策略。
5. Gcore & Bunny CDN
Gcore: 在全球(特别是欧洲、中亚及新兴市场)拥有丰富的 POP 节点,提供较好的 L3-L7 层防护,非常适合游戏资源包分发、大文件下载和全球化视频业务。
Bunny CDN: 以极高的性价比和简单易用的缓存配置闻名,拥有良好的智能缓存与边缘规则设置,非常适合 WordPress 站点、图片站和静态资源加速,但在应对复杂高强度 CC 攻击时,需与专门的安全高防方案做区分。
九、6款免备案CDN怎么选?
可以简单归纳成下面这样:
CDN | 更适合的场景 | 大陆访问需要重点测试 | 安全能力侧重点 |
|---|---|---|---|
YewSafe | 大陆+海外、高防、游戏、API | 香港/亚洲线路 | DDoS、CC、WAF、Bot |
Cloudflare | 全球网站、SaaS、开发者 | 全球网络跨境表现 | WAF、DDoS、Bot |
腾讯云境外CDN | 普通网站、腾讯云生态 | 境外节点线路 | CDN基础安全 |
CloudFront | AWS、API、下载、全球应用 | 亚洲边缘路由 | Shield + WAF |
Gcore | 全球网站、视频、游戏 | 亚洲节点实际表现 | L3/L4/L7 + WAF |
Bunny CDN | 静态、下载、视频、低成本 | 亚洲线路 | 基础DDoS + Shield体系 |
如果只是让我按照业务给建议,我会这么分:
大陆用户占比较高,又暂时无法备案:优先测试香港/亚洲线路优化型 CDN。
DDoS和CC攻击频繁:优先测试 YewSafe、Cloudflare、Gcore 等安全能力较完整的方案。
AWS技术栈:直接重点测试 CloudFront。
全球普通网站或SaaS:重点看 Cloudflare / CloudFront / Gcore。
图片、下载、视频等静态内容:可以重点看 Bunny CDN。
十、免备案CDN能不能防DDoS和CC攻击?
很多人的误区在于把“备案”和“安全防护”绑定在一起。但域名有没有 ICP 备案,只是合规和节点部署区域的问题;而能不能防攻击,纯粹取决于 CDN 厂商在海外边缘节点的带宽储备、清洗集群和识别算法。
普通的免备案 CDN,说白了就是个分布式缓存代理,数据流向非常简单:
用户请求 → 边缘节点缓存 → 缓存未命中则回源
一旦遇到大流量攻击,这种架构瞬间就会被冲垮。
而带高防属性的免备案 CDN,处理逻辑完全不同。它会在海量流量到达源站之前,建立一套分层的“过滤网”:
流量分流(Anycast):先把几百 G 甚至上 T 的攻击流量分散抛给全球各个边缘节点,不让流量集中挂在一个点上。
L3/L4 巨量清洗:在网络层直接把 SYN Flood、UDP Flood 这些打带宽的垃圾流量切掉。
L7 协议与 WAF 过滤:过滤带有恶意特征的 HTTP/HTTPS 请求。
CC 与 Bot 行为识别:通过人机校验、指纹分析和行为特征,把混在正常用户里的刷接口脚本拽出来。
洁净回源:只有经过多层筛选后的正常请求,才会允许走到后端源站。
高防 CDN 最核心的价值,就是把所有攻击流量挡在最外围,避免源站直接暴露在火力下。
尤其是在处理 CC 攻击(HTTP Flood)时,很多运维容易犯一个错误:只看带宽大小。
举个很现实的例子,假如攻击者盯着你的/api/login登录接口狂刷,每秒发起几万次 POST 请求。这种攻击占用的带宽可能只有区区几十兆,根本触发不了传统流量清洗,但它每一个请求都在实打实地消耗后端的计算资源:
客户端 SSL/TLS 握手 → 边缘 WAF 校验 → Web 服务器处理 → 查询 Redis 缓存 → 读写 MySQL 数据库
几秒钟时间,后端的 CPU 和数据库连接池就会被直接挤爆,网站立马关门大歇。
所以对于商业项目来说,如果服务商只跟我喊一句“我们能防 500G DDoS”,我基本上是没感觉的。我更关心的反而是下面这些落地细节:
应用层 CC 怎么识破? 是靠简单的 IP 频率限制,还是支持浏览器 TLS 指纹、JS 动态挑战和行为分析?
API 接口能不能精准防护? 能不能针对具体的 URL 路径(比如/api/*)做独立限流和访问策略?
WebSocket 长连接怎么清洗? 遇到针对 WS 的连接数打满攻击,能不能在边缘做连接保持和清洗,而不影响正常玩家或用户?
误杀率到底高不高? 遇到攻击时,是全站粗暴弹出验证码(CAPTCHA),导致正常用户也关网页走人,还是能做到无感防护?
超量后的处置逻辑是什么? 流量超过套餐阈值后,是继续按量清洗、平滑限速,还是直接把域名拉入黑洞停服?
把这些具体场景问清楚了,你才能知道这套高防方案在真实被打的时候,到底能不能保住你的业务。
十一、不要忽略源站IP隐藏
买完高防 CDN 并不代表就能高枕无忧了。
我见过太多运维或者站长,钱花了、高防 CDN 也套上了,结果网站还是被一秒打瘫。跑去一排查,黑客压根没去碰 CDN 那个“硬骨头”,而是直接绕过 CDN,对着服务器的真实 IP 狂轰滥炸。
查询 DNS 的历史解析记录、查邮件头里的发件服务器 IP、甚至是扫一扫同 C 段的端口,源站 IP 就直接暴露了。这就好比你给大门换了一扇两万块的顶级防盗门,结果后院的木栅栏门连锁都没挂。
黑客的破防路径很简单: 查历史 DNS / 抓包泄漏 → 获取源站真实 IP → 直接绕过 CDN 轰炸服务器
只要源站 IP 暴露,你买再贵、防护带宽再大的 CDN 都只是摆设。因此,上线高防 CDN 之后,这 5 件防偷家的事情必须立马落地:
1. 彻底更换源站 IP
如果这个服务器 IP 之前直接解析过域名,或者在公网上跑过一段时间,千万别以为把 DNS 改成 CDN 的 CNAME 就万事大吉了。互联网是有记忆的,各种历史 DNS 查询工具一搜就能查出来。最稳妥的做法就是直接联系机房换个新 IP,或者重新部署一台新服务器,且新 IP 绝不能再绑定任何公开域名。
2. 源站防火墙只给 CDN 放行
服务器的 iptables、UFW 或者云厂商的安全组策略一定要收紧。除了 CDN 官方公布的回源 IP 段允许访问 80/443 端口外,其他所有来自公网的 HTTP/HTTPS 请求一律 Reject 或 Drop。这样哪怕攻击者蒙中了你的 IP,直接访问也根本连不上。
3. 加上自定义 Header 密钥校验
光限制 CDN IP 段有时候还不够(万一攻击者也在同一家 CDN 厂商开了账号,用自己的节点去请求你的 IP 呢?)。 最地道的做法是在 CDN 控制台设置一个自定义回源 HTTP 请求头(比如X-Origin-Auth: random_hash_string),然后在源站 Nginx 或 Web 服务里加一行判断:只有带有这个特定 Header 和正确 Hash 值的请求才处理,其他的直接抛出 403 或拒绝连接。
4. 坚持全链路 HTTPS 加密回源
很多项目为了省事,前端是用户 -(HTTPS)-> CDN,到了回源这一步却变成了CDN -(HTTP)-> 源站。 这种明文回源不仅容易被中间网络节点抓包窃听,而且在某些跨境链路上极易触发 ISP 的 HTTP 劫持或异常重定向。既然做安全,就把全链路 HTTPS 加密跑彻底,证书直接配齐。
5. 高危服务端口切勿“裸奔”
不要觉得套了 CDN,整台服务器就装了无敌护盾。CDN 保护的只是你配置在平台上的 Web 业务端口(80/443)。 像 SSH(22)、MySQL(3306)、Redis(6379)、RDP(3389) 这些高危端口,绝不能暴露在公网任人爆破。要不就把端口改掉并加上 IP 白名单,要不就统一走 Tailscale、WireGuard 等内网 VPN 接入管理。
十二、免备案CDN会影响Google SEO吗?
这是很多做外贸独立站、跨境 SaaS 和海外项目的朋友最常问的问题。先给个明确的结论:Google 压根不在乎你的网站有没有中国大陆的 ICP 备案,它从来没有把“备案号”列入过任何排名算法里。
Google 搜索引擎评估网站的核心标准逻辑非常纯粹:内容质量好不好、网站打得快不快、安全不安全,以及爬虫能不能稳定抓取。真正影响 Google SEO 的,根本不是“免备案”这三个字,而是你套上 CDN 之后的技术配置到底是在帮网站提速,还是在给网站拖后腿。
如果 CDN 配置不当,确实可能直接踩中 SEO 的几大雷区:
1. 首字节响应(TTFB)反而变慢了
很多不懂线路的运维随便接了个便宜的海外 CDN,结果造成了很尴尬的“绕路”场景:
Google 蜘蛛请求 → 节点在欧洲 → 跨海回源到美西源站 → 数据再折返回欧洲
这样套一层 CDN,TTFB(首字节时间)反而比裸连源站还高出了几百毫秒。Googlebot 在抓取网站时对响应延迟非常敏感,TTFB 飙升会直接拉低抓取效率(Crawl Budget),甚至影响页面体验评分。
2. 最大内容渲染(LCP)与 Core Web Vitals
Google 目前非常看重Core Web Vitals(核心网页指标),其中最核心的一项就是 LCP(最大内容渲染时间,建议控制在 2.5 秒以内)。 配置得当的 CDN,能把图片(WebP/AVIF)、CSS、JS 和字体文件预先推送并缓存到离用户最近的边缘节点,极大地缩短 LCP。但如果节点缓存命中率低下,页面图片半天加载不出来,Google 就会给你的网页体验打低分。
3. 防CC策略误伤了 Googlebot(最致命的坑)
这是很多站点被 Google 降权的最常见原因。 网站遭受 CC 攻击或刷接口之后,运维一急之下把 CDN 的安全防护等级拉到最高——开启全站 JS 挑战、人机验证(CAPTCHA)或者 5 秒盾。
结果发生了悲剧: 攻击流量是挡住了,但 Googlebot 爬虫过来抓取时,也被这个验证拦截在门外,直接拿到一堆 403 或 503 报错。
Google 爬虫几次抓取失败后,就会认为你的网站不稳定甚至已关停,索引量会断崖式下跌。安全策略绝不能只追求“宁可错杀一千”,必须在 CDN 控制台中将 Googlebot、Bingbot 等主流搜索引擎的 User-Agent 和官方 IP 段加入高优先级白名单。
4. HTML 页面切忌盲目全站缓存
图片、CSS、JS 这种静态资源可以设置很长的缓存时间(Long TTL),但 HTML 页面必须非常谨慎。 特别是对于 WooCommerce 或 Shopify 类的跨境电商,如果把/cart(购物车)、/account(个人中心)、/checkout(结算页)这种包含用户状态的动态 HTML 给缓存到了边缘节点,不仅会导致用户看到别人的账号数据,还会让 Google 爬虫抓取到错误的动态页面。
合理的缓存架构应该是:
静态资源(图片/JS/CSS) → 长时间缓存(Long TTL)
常规文章/商品 HTML → 短时间缓存(Short TTL)或配置 Purge 机制
登录/购物车/结算/API → 彻底绕过缓存(Bypass)
5. 忽略了 URL 追踪参数(Query Parameters)
做海外投放和营销,URL 后面免不了带一串追踪尾巴,比如?utm_source=facebook、?gclid=xxx、?fbclid=xxx。 如果 CDN 没有做参数过滤,就会把example.com/product和example.com/product?utm_source=facebook当成两个完全不同的文件去回源重新生成缓存。这不仅把缓存命中率拉得极低,还容易造成内容重复。需要在 CDN 设置里配置“Ignore Query String”(忽略特定营销参数),确保相同内容走同一份缓存。
免备案 CDN 本身绝不会导致 SEO 排名下降。节点选得对、静态缓存配得准、防攻击时不误伤 Google 爬虫,CDN 带来的速度提升反而会成为你 Google SEO 的强力助推器。
十三、免备案CDN怎么接入?
绝大多数 CDN 接入流程都差不多。
大致可以分成以下几步。
第一步:准备源站
例如:
Origin
Singapore
1.2.3.4
确认源站可以正常通过 HTTPS 访问。
第二步:把域名添加到CDN
例如:
填写:
Origin IP
Origin Host
Origin Protocol
第三步:CDN生成CNAME
例如:
↓
www.example.com.cdn-provider.net
第四步:修改DNS
原来:
www → A → Origin IP
改成:
www → CNAME → CDN
第五步:部署SSL
至少支持:
TLS 1.2
TLS 1.3
如果 CDN 支持 HTTP/3 和 QUIC,也可以根据实际客户端情况启用测试。
第六步:配置缓存
例如:
.jpg
.webp
.png
.css
.js
.woff2
配置较长 TTL。
而:
/api
/login
/account
/payment
通常不直接缓存。
第七步:配置WAF和CC策略
不要一上线就开最严格规则。
建议:
观察
↓
记录
↓
小范围拦截
↓
确认误杀
↓
逐步收紧
这是我比较喜欢的上线方式。
因为安全策略最怕两个极端:
一个是完全不拦。
另一个是一开 WAF,老板自己都登录不了后台。
第八步:隐藏源站
最后修改防火墙:
CDN回源IP
↓
Allow
其他公网来源:
Internet
↓
Deny
至此,一个比较完整的 CDN 架构才算真正搭起来。
十四、免备案CDN最容易踩的6个坑
坑1:以为“香港节点=大陆节点”
香港物理上离大陆近,但网络线路是另一回事。香港节点走普通国际BGP和走CN2 GIA,体验天差地别。
坑2:只测白天延迟
白天测出来40ms,晚高峰可能跳到200ms+。真正容易出问题的是晚高峰。
坑3:只看平均Ping
平均40ms不代表P95还是40ms。P95延迟更能反映真实用户体验——如果5%的用户延迟超过200ms,对业务来说可能就是5%的流失。
坑4:源站还在中国大陆
腾讯云、阿里云目前都明确提醒:如果CDN加速区域与源站区域不匹配,例如境外节点跨境回大陆源站,可能出现回源失败或回源速度慢。源站必须在境外,整个链路才是通的。
坑5:把“无限DDoS防护”当真
“无限”通常是营销话术。需要问清楚:防护阈值、清洗能力、攻击时是否封IP/封域名、是否收攻击流量费、CC QPS上限、SLA承诺。
架构选型从来没有绝对的“谁是第一”,只有“谁更匹配”。在决定使用哪款免备案 CDN 之前,不妨理清这四个问题:用户到底在哪? 源站在哪里? 业务形态是什么? 是否面临安全威胁? 免备案解决的是上线门槛问题,优质线路决定了用户的打开速度,而安全防护决定了业务在遭遇攻击时能不能活下来。 把用户分布、源站位置和防护需求梳理清楚,选型答案自然水落石出。
FAQ
Q1:免备案CDN真的完全不需要备案吗?
技术上无需备案即可接入。但前提是:CDN节点和源站服务器都在中国大陆境外。如果域名解析指向境内IP或涉及境内经营性内容,仍可能被监管部门要求整改。
Q2:免备案CDN和备案CDN哪个更快?
如果用户主要在中国大陆,备案CDN(使用大陆节点)一定更快。但如果用户分布在海外,免备案CDN的全球节点反而更有优势。
Q3:用了免备案CDN,大陆用户访问会慢多少?
取决于线路。香港CN2 GIA线路可以把延迟控制在30-50ms,和大陆节点差距不大。但普通国际线路可能到150-200ms+。差距全在“线路”两个字上。
Q4:免备案CDN能防攻击吗?
看服务商。有些自带基础DDoS防护,有些需要额外购买高防套餐。选型时务必确认防御能力和收费模式。
Q5:个人博客适合用免备案CDN吗?
适合。如果访问量不大、用户不集中在大陆,Cloudflare免费版就够用。但如果主要用户在大陆,建议选香港CN2线路的付费服务。
Q6:ICP备案要多久?
2026年多地管局审核周期进一步拉长,通常15到30个工作日。部分地区申请被驳回重审的概率也不低。这也是为什么越来越多人选择免备案CDN快速上线,备案用户比免备案用户平均多出35天以上的启动窗口。